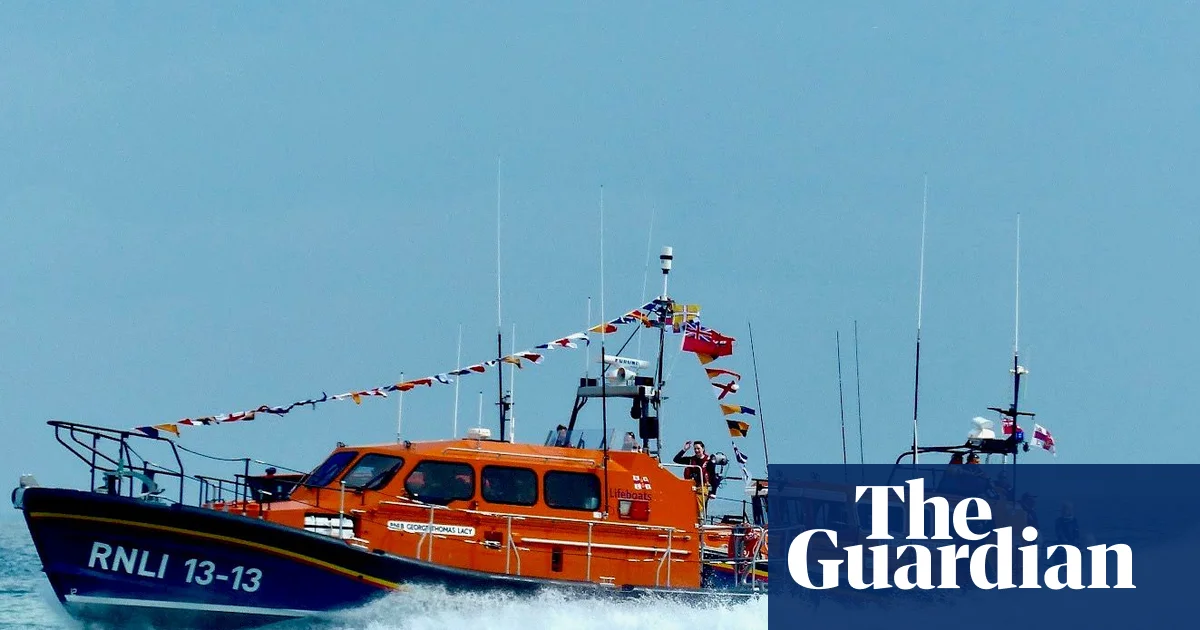
İngiltere'nin önde gelen deniz kurtarma kuruluşu Royal National Lifeboat Institution (RNLI), destekçilerine kişisel bilgilerinin siber saldırı sonucu ele geçirilmiş olabileceği uyarısında bulundu. Kuruluş, geçtiğimiz günlerde tespit edilen veri ihlalinin, göçmen botlarını kurtaran ekipleri hedef alan aşırı sağcı grupların baskı kampanyasıyla aynı döneme denk geldiğini açıkladı. RNLI, olayı İngiltere Bilgi Komiserliği Ofisi'ne (ICO) bildirdi ve etkilenen bağışçılara bilgilendirme e-postaları gönderdi.
Siber Saldırı ve Hedef Alınma Arka Planı
RNLI, 200 yılı aşkın süredir İngiltere ve İrlanda kıyılarında gönüllü deniz kurtarma hizmeti veren bir hayır kuruluşu. Son yıllarda, Manş Denizi'nde göçmenleri taşıyan botlara müdahale etmesi nedeniyle aşırı sağcı grupların ve göçmen karşıtı aktivistlerin hedefi haline geldi. Bu gruplar, RNLI'nin göçmen kurtarma operasyonlarını 'insan kaçakçılığını teşvik etmek'le suçluyor. Kuruluş ise uluslararası deniz hukuku ve insani yükümlülükler gereği herkesi kurtarmakla yükümlü olduğunu savunuyor.
Siber saldırının bu kampanyayla bağlantılı olup olmadığı henüz netleşmedi. Ancak RNLI yetkilileri, ihlalin 'kötü niyetli bir aktör' tarafından gerçekleştirildiğini ve destekçi veritabanına sızıldığını belirtti. Saldırıda isim, adres, e-posta ve bağış geçmişi gibi bilgilerin çalınmış olabileceği ifade ediliyor. Kuruluş, finansal bilgilerin (kredi kartı numaraları gibi) güvende olduğunu, ancak yine de dikkatli olunması gerektiğini vurguladı.
İngiltere'de hayır kurumlarına yönelik siber saldırılar son yıllarda artış gösteriyor. Uzmanlar, bu tür kuruluşların genellikle yeterli siber güvenlik altyapısına sahip olmadığını ve hassas bağışçı verilerini korumakta zorlandığını belirtiyor. RNLI gibi yüksek profilli kurumlar, hem maddi kaynak hem de itibar açısından cazip hedefler arasında.
Bölgesel ve Küresel Boyut
Olay, Birleşik Krallık'ta göçmen karşıtlığı ve aşırı sağcı hareketlerin yükselişiyle yakından ilişkili. Manş Denizi, düzensiz göçün yoğunlaştığı bir rota haline geldi; 2022'de 45 binden fazla kişi küçük botlarla İngiltere'ye ulaşmaya çalıştı. RNLI, bu botlardan kaynaklanan kazalarda yüzlerce kişiyi kurtardı. Ancak bu durum, göçmen karşıtı grupların RNLI'yi 'kaçakçılarla iş birliği yapmak'la suçlamasına yol açtı. Kuruluş, bu suçlamaları reddediyor ve insani görevini sürdüreceğini belirtiyor.
Siber saldırı, yalnızca bir veri ihlali değil, aynı zamanda sivil toplum kuruluşlarına yönelik siyasi baskının bir parçası olarak görülebilir. Avrupa genelinde göçmen karşıtı söylem güçlenirken, insani yardım kuruluşları hem fiziksel hem dijital tehditlerle karşı karşıya. Benzer şekilde, Akdeniz'de göçmen kurtarma yapan sivil toplum kuruluşları da İtalya ve Yunanistan gibi ülkelerde yasal ve siyasi engellerle karşılaşıyor. RNLI vakası, bu küresel eğilimin Birleşik Krallık'taki yansıması olarak değerlendiriliyor.
İngiltere hükümeti, siber güvenlik konusunda hayır kurumlarına yönelik destek programlarını artırmayı planlıyor. Ancak uzmanlar, asıl sorunun göçmen karşıtı nefret söyleminin kurumsal hedefleri cesaretlendirmesi olduğunu belirtiyor. RNLI, saldırıya rağmen bağış kampanyalarını sürdüreceğini ve kurtarma operasyonlarının aksamayacağını açıkladı.
Türkiye Açısından Değerlendirme
RNLI'ye yönelik siber saldırı, doğrudan Türkiye'yi hedef almasa da, küresel göç yönetimi ve sivil toplum güvenliği açısından önemli dersler içeriyor. Türkiye, dünyada en fazla mülteciye ev sahipliği yapan ülke olarak, göçmen kurtarma faaliyetleri yürüten kuruluşlara yönelik benzer baskılarla karşılaşabilir. Ayrıca, artan siber tehditler, Türkiye'deki insani yardım kuruluşlarının da veri güvenliğini güçlendirmesini zorunlu kılıyor. Olay, göçmen karşıtlığının yalnızca fiziksel değil dijital alanda da kurumsal hedefleri vurduğunu gösteriyor; Türkiye'nin hem ulusal güvenlik hem de insani diplomasi stratejilerinde bu yeni tehdit türünü dikkate alması gerekiyor.