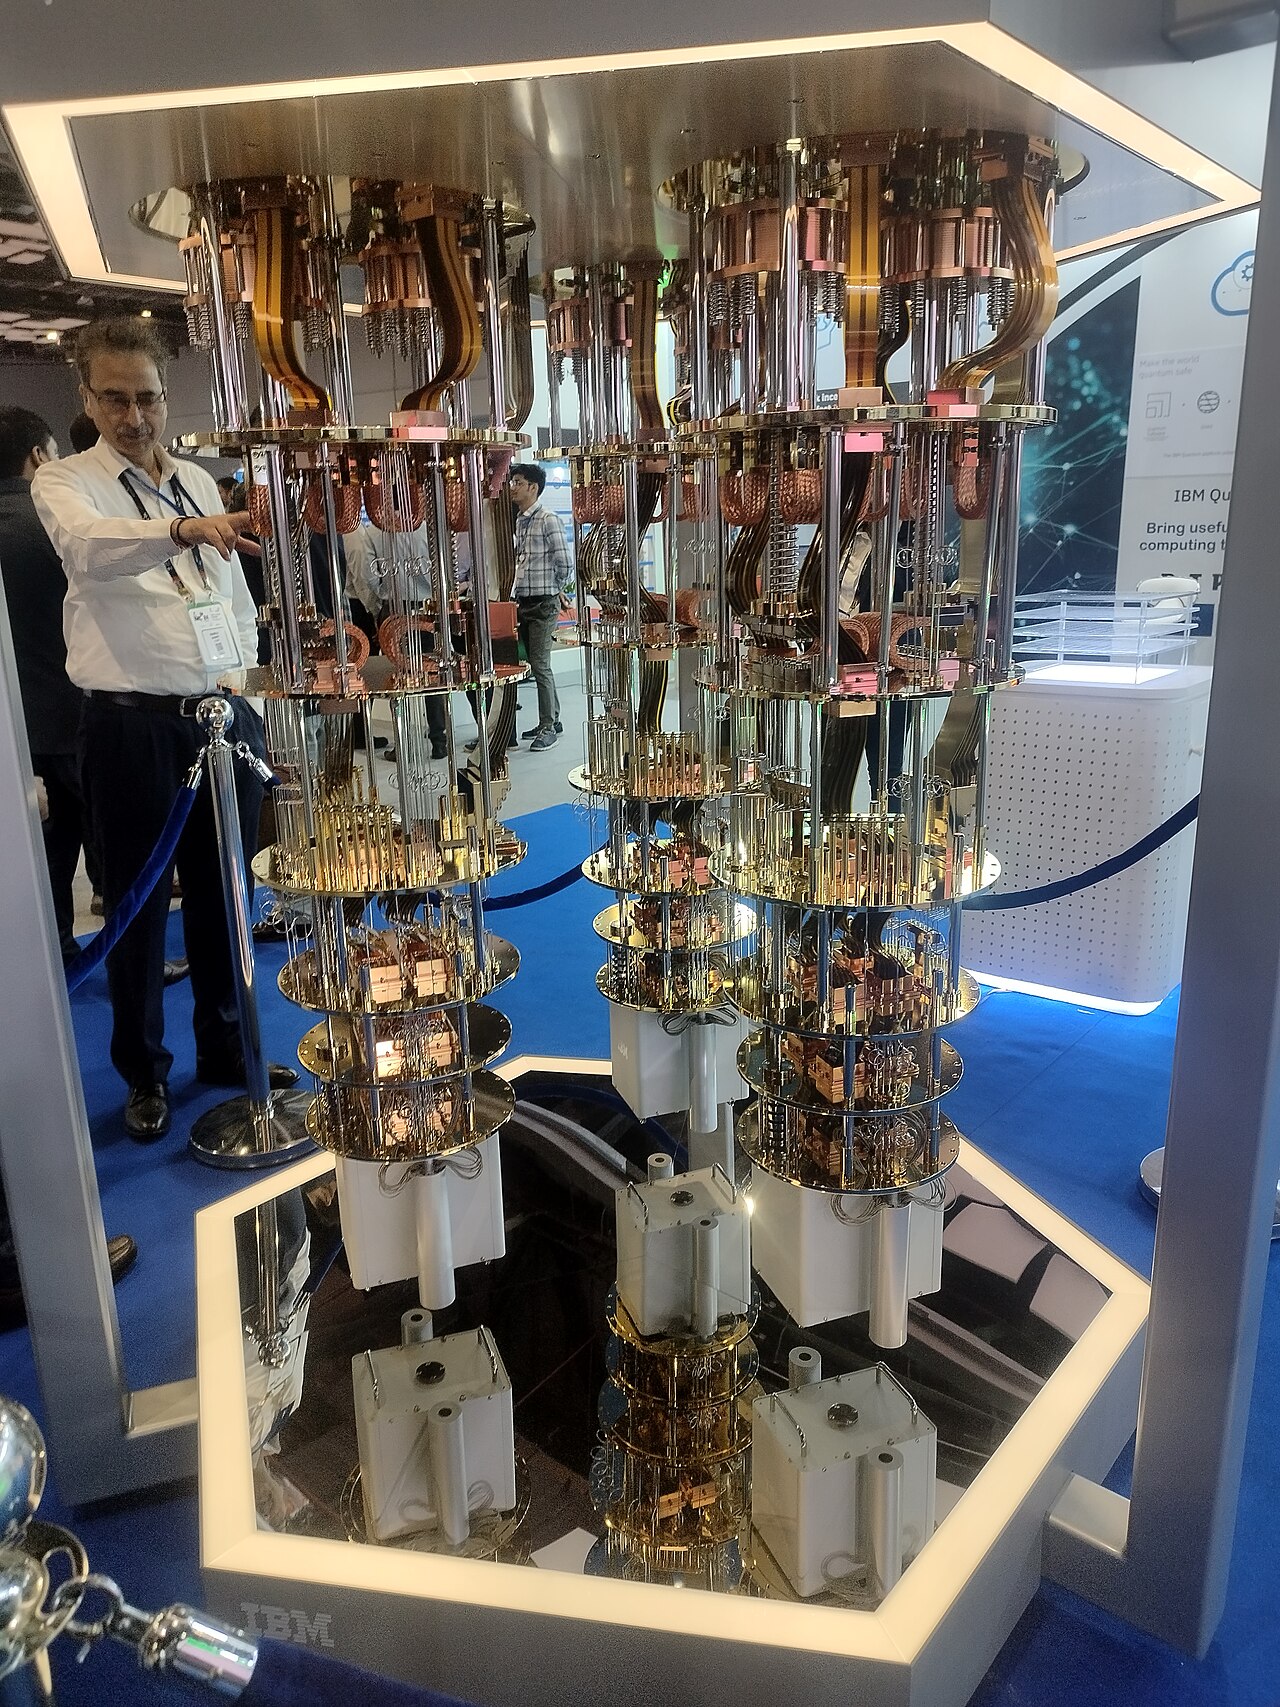
İki bağımsız araştırma ekibi, bankacılık ve iletişim güvenliğini sağlayan şifreleme sistemlerinin kuantum bilgisayarlar tarafından kırılma süresine ilişkin kamuya açık tahminleri aşağı çekti. 30 Mart 2026'da yapılan duyuru, yıllardır beklenen 'Q-Günü'ne (Kuantum Günü) daha hızlı yaklaşıldığını gösteriyor. Bir sabit disk, henüz kimsenin okuyamadığı sırlarla dolarken, sahibi bu sırları bir anda açacak makineyi bekliyor. Bu bekleyiş artık kısaldı.
Kuantum Tehdidi Nedir ve Neden Şimdi?
Kuantum bilgisayarlar, klasik bilgisayarların çözemediği karmaşık matematiksel problemleri çok daha hızlı çözebilir. Özellikle RSA ve ECC gibi şifreleme algoritmaları, büyük sayıları asal çarpanlarına ayırma veya ayrık logaritma problemine dayanır. Kuantum algoritmaları (Shor algoritması gibi) bu problemleri polinom zamanda çözerek mevcut şifreleme altyapısını çökertebilir. Şimdiye kadar bu tür saldırılar için milyonlarca kübit gerektiği düşünülüyordu. Ancak yeni araştırmalar, gereken kübit sayısının ve hata düzeltme yükünün önceki tahminlerden daha düşük olabileceğini ortaya koyuyor. İki bağımsız ekip, farklı yaklaşımlarla benzer sonuçlara ulaştı; bu da bulguların ciddiyetini artırıyor.
Bu gelişme, 'önce topla, sonra çöz' (harvest now, decrypt later) stratejisini uygulayan aktörler için alarm niteliğinde. Bugün şifrelenmiş veriler kopyalanıp saklanıyor ve gelecekte kuantum bilgisayarlarla çözülmeyi bekliyor. Dolayısıyla devlet sırları, banka işlemleri, sağlık kayıtları ve özel iletişimler şimdiden risk altında. Q-Günü, kuantum bilgisayarların mevcut şifrelemeyi sistematik olarak kırabildiği gün olarak tanımlanıyor. Kamuya açık tahminler 2030'ları işaret ederken, yeni araştırmalar bu tarihi öne çekebilir. Uzmanlar, kuantum üstünlüğünün eşiğinin aşıldığını ve kriptografik geçişin aciliyet kazandığını vurguluyor.
Küresel Güvenlik Mimarisi Sarsılıyor
Kuantum tehdidi, yalnızca teknik bir mesele değil; aynı zamanda jeopolitik bir yarış. ABD, Çin, Rusya ve Avrupa Birliği, kuantum bilgisayar geliştirme ve kuantum sonrası kriptografi (PQC) standartları oluşturma konusunda yoğun rekabet içinde. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), 2024'te ilk PQC standartlarını yayımladı ve geçiş süreci başladı. Ancak yeni araştırmalar, geçişin yeterince hızlı olmadığını gösteriyor. Çin, kuantum anahtar dağıtımı (QKD) ağlarını genişletirken, ABD ve müttefikleri yazılım tabanlı PQC'ye yatırım yapıyor. Bu iki yaklaşım, gelecekte bölünmüş bir internet ve güvenlik mimarisi yaratabilir.
Kuantum yarışı, istihbarat ve savunma alanında da dengeleri değiştirecek. Bir ülke Q-Günü'ne önce ulaşırsa, diğer ülkelerin şifreli iletişimini çözebilir, bankacılık sistemlerini çökertebilir veya kritik altyapıyı felç edebilir. Bu nedenle kuantum bilgisayarlar, nükleer silahlar kadar stratejik bir caydırıcılık unsuru haline geliyor. Ancak aynı zamanda savunma amaçlı kullanım da mümkün: kuantum sonrası kriptografiye geçen ülkeler, bu tehdide karşı bağışıklık kazanacak. Türkiye gibi ülkeler için kritik soru, bu yarışta nerede duracağı ve ne kadar hızlı adapte olacağı.
Bilim insanları, kuantum bilgisayarların hata düzeltme ve kübit kararlılığı gibi zorlukları aşması gerektiğini hatırlatıyor. Yine de 2026'daki bu atılım, beklenenden erken bir uyarı sinyali. Kamu ve özel sektör, mevcut şifreleme altyapısını gözden geçirmeli ve PQC'ye geçiş planlarını hızlandırmalı. Aksi halde Q-Günü geldiğinde, tüm dijital sırlar bir anda açığa çıkabilir.
Türkiye Açısından Değerlendirme
Türkiye, dijital ekonomisini ve güvenliğini korumak için kuantum sonrası kriptografiye geçişi hızlandırmalı. Bankacılık, savunma ve istihbarat sektörleri, mevcut şifreleme standartlarını güncellemeli. Ayrıca Türkiye, kuantum teknolojileri alanında yerli Ar-Ge kapasitesini artırarak dışa bağımlılığı azaltabilir. NATO ve AB ile işbirliği, PQC standartlarının benimsenmesinde kritik rol oynayacak. Kuantum yarışında geri kalmak, sadece ekonomik değil, aynı zamanda ulusal güvenlik açığı yaratır. Türkiye, bölgesel bir dijital güç olma hedefiyle bu alana stratejik yatırım yapmalı.