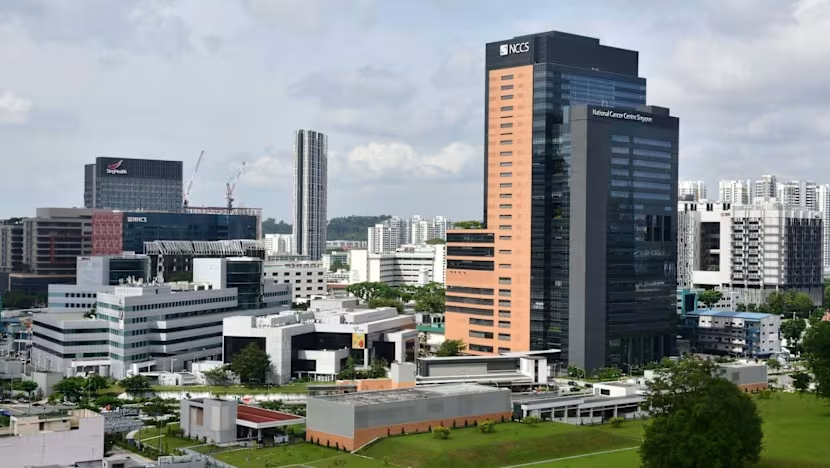
Singapur Ulusal Kanser Merkezi (NCCS), 460'tan fazla alıcının e-posta adreslerinin yanlışlıkla ifşa edilmesi nedeniyle kamuoyundan özür diledi. Olay, merkezin toplu e-posta gönderiminde alıcıların e-posta adreslerinin 'Cc' veya 'To' alanında açık şekilde görünmesiyle ortaya çıktı. Singapur Kişisel Veri Koruma Komisyonu (PDPC), olayla ilgili soruşturma başlattığını duyurdu. NCCS, veri ihlalini derhal bildirdiklerini ve etkilenen kişilerle iletişime geçtiklerini açıkladı.
Olayın Arka Planı ve Veri İhlalinin Ayrıntıları
Edinilen bilgilere göre, NCCS tarafından gönderilen bir e-posta, alıcı listesinin gizli tutulması gereken 'Bcc' alanı yerine doğrudan 'To' veya 'Cc' alanına eklenmesi sonucu 460'tan fazla kişinin e-posta adresi birbirine açık hale geldi. Söz konusu e-postanın içeriği henüz kamuoyuyla paylaşılmadı; ancak merkez, e-postanın hasta bilgileri veya tıbbi veriler içermediğini, yalnızca iletişim bilgilerinin sızdığını belirtti. NCCS yönetimi, olayın fark edilmesinin ardından derhal harekete geçtiklerini ve etkilenen tüm alıcılara bilgilendirme e-postası gönderdiklerini ifade etti.
Singapur'da kişisel verilerin korunması, 2012 yılında yürürlüğe giren Kişisel Veri Koruma Yasası (PDPA) kapsamında düzenleniyor. PDPC, veri ihlallerini ciddiyetle ele alıyor ve ihlal tespit edilen kurumlara para cezası verebiliyor. Komisyon sözcüsü, "Olayı inceliyoruz ve gerekli adımları atacağız" açıklamasında bulundu. NCCS ise yaptığı yazılı açıklamada, "Bu tür bir hatanın tekrarlanmaması için tüm e-posta iletişim süreçlerimizi gözden geçiriyoruz. Etkilenen herkesten özür dileriz" dedi.
Uzmanlar, sağlık kurumlarında veri güvenliğinin hayati önem taşıdığına dikkat çekiyor. Singapur'da son yıllarda sağlık sektöründe yaşanan veri ihlalleri, kamuoyunda endişe yaratmış durumda. 2018 yılında Singapur Sağlık Bakanlığı'na bağlı bir sistemde 1,5 milyon hastanın verisi çalınmış, bu olay ülke tarihinin en büyük siber saldırısı olarak kayıtlara geçmişti. NCCS olayı ise kasıtlı bir siber saldırı değil, insan hatası kaynaklı bir hata olarak değerlendiriliyor. Yine de bu tür ihmaller, kurumların itibarını zedeleyebiliyor ve hastaların gizlilik konusundaki güvenini sarsabiliyor.
Bölgesel ve Küresel Boyut
Asya-Pasifik bölgesi, dijitalleşmenin hızla arttığı ve kişisel veri koruma yasalarının sıkılaştığı bir coğrafya. Singapur, siber güvenlik ve veri koruma alanında bölgesel bir model olarak gösteriliyor. Ancak bu tür olaylar, gelişmiş ülkelerde bile basit insan hatalarının büyük veri ihlallerine yol açabileceğini gözler önüne seriyor. Küresel ölçekte sağlık sektörü, siber saldırıların en çok hedef aldığı alanlardan biri. Dünya Sağlık Örgütü'nün 2023 raporuna göre, sağlık kurumlarına yönelik siber saldırılar son beş yılda %50 arttı. Singapur'daki bu olay, veri güvenliği konusunda farkındalığın artması gerektiğini bir kez daha ortaya koyuyor.
PDPC'nin soruşturması sonucunda NCCS'ye idari para cezası verilebilir. PDPA kapsamında, veri ihlalleri için 1 milyon Singapur dolarına kadar para cezası uygulanabiliyor. Ayrıca, ihlalin bildirilmemesi durumunda ek yaptırımlar gündeme gelebilir. Singapur hükümeti, 2020'de PDPA'yı güncelleyerek veri ihlali bildirimini zorunlu hale getirmişti. Bu olay, yasanın ne kadar etkin uygulandığının bir testi olacak. Öte yandan, NCCS gibi önemli bir sağlık kurumunun itibarını korumak için daha fazla şeffaflık ve hesap verebilirlik çağrıları yükseliyor.
Olayın Türkiye'ye doğrudan bir etkisi bulunmuyor; ancak küresel sağlık verisi güvenliği trendleri Türkiye'yi de yakından ilgilendiriyor. Türkiye'de kişisel verilerin korunması 2016'da yürürlüğe giren KVKK ile düzenleniyor. Sağlık verileri, KVKK kapsamında özel nitelikli kişisel veri olarak tanımlanıyor ve daha sıkı koruma gerektiriyor. Singapur'daki bu olay, Türkiye'deki sağlık kurumları için de bir uyarı niteliğinde. E-posta gönderimlerinde alıcıların gizliliğine dikkat edilmesi, veri ihlallerinin önlenmesi açısından kritik. Ayrıca, Türkiye'nin sağlık turizmi potansiyeli göz önüne alındığında, hasta verilerinin güvenliği uluslararası itibar için de önem taşıyor. Bu tür olaylar, sağlık kurumlarının siber güvenlik ve veri koruma konusunda daha fazla yatırım yapması gerektiğini gösteriyor.
Türkiye Açısından Değerlendirme
Singapur'daki veri ihlali, doğrudan Türkiye'yi etkilemese de küresel sağlık verisi güvenliği açısından önemli dersler içeriyor. Türkiye'de sağlık sektörü dijitalleşirken, KVKK kapsamında özel nitelikli veri olan sağlık bilgilerinin korunması kritik. Benzer bir hata, Türk sağlık kurumlarında da yaşanabilir; bu nedenle e-posta iletişimlerinde alıcı gizliliğine azami dikkat gösterilmeli. Ayrıca, Türkiye'nin sağlık turizmi hacmi düşünüldüğünde, hasta verilerinin güvenliği uluslararası hastaların gözünde itibar belirleyici. Singapur örneği, veri ihlallerinin itibar kaybına ve yasal yaptırımlara yol açabileceğini gösteriyor. Türkiye, siber güvenlik ve veri koruma alanında proaktif adımlar atarak benzer krizleri önleyebilir.