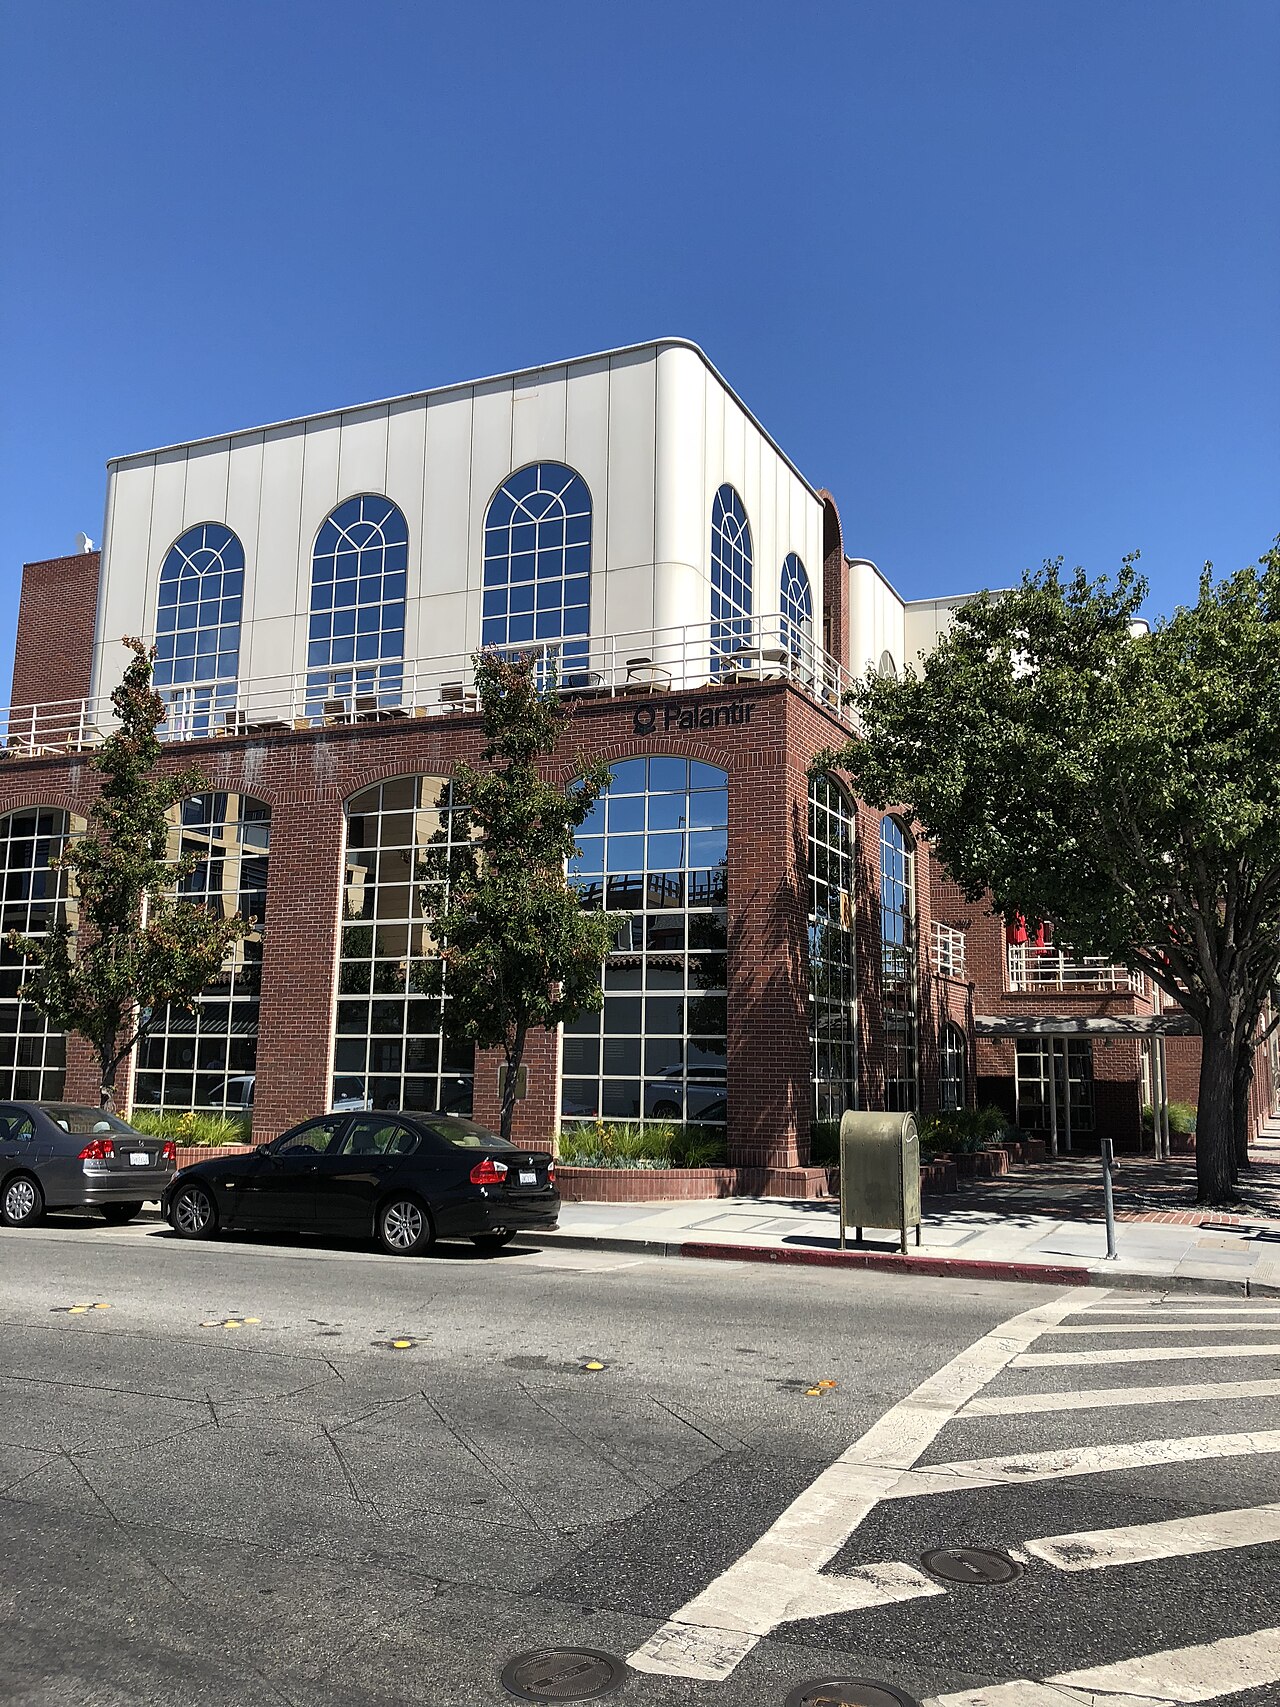
İngiltere Ulusal Sağlık Servisi (NHS) üst düzey bir yöneticisinin, tartışmalı ABD'li teknoloji şirketi Palantir ile yapılacak anlaşmadan üç ay önce, ülkenin veri koruma kurumu olan Bilgi Komiserliği Ofisi'ne (ICO) lobi yaparak kurumun eleştirilerini yeniden yazdırdığı ortaya çıktı. NHS England'ın veri sorumlusu Ming Tang'ın, ICO'nun Federated Data Platform (FDP) projesine ilişkin olumsuz görüşlerini yumuşatmak için doğrudan müdahalede bulunduğu iddia ediliyor. Bu gelişme, İngiltere'nin sağlık verilerinin özel bir şirkete devredilmesi sürecinde şeffaflık ve hesap verebilirlik endişelerini yeniden alevlendirdi.
Olayın Arka Planı: NHS ve Palantir Anlaşması
NHS England, 2023 yılında sağlık hizmetlerinde kullanılacak veri altyapısını oluşturacak Federated Data Platform için ihale açtı. Proje, hastane, klinik ve sosyal bakım verilerinin tek bir merkezde toplanmasını ve analiz edilmesini amaçlıyordu. Kasım 2023'te ihaleyi, ABD merkezli veri analitiği devi Palantir kazandı. Anlaşmanın değeri 330 milyon sterlin olarak açıklandı. Ancak Palantir'in, göçmenlik ve sınır kontrolü gibi hassas alanlarda da hükümetlerle çalışması, şirketin veri gizliliği konusundaki sicili nedeniyle kamuoyunda ve parlamentoda ciddi tepkilere yol açtı.
İddialara göre, NHS England'ın veri ve analitik direktörü Ming Tang, ICO'nun FDP'ye dair hazırladığı bir değerlendirme raporunda yer alan eleştirel ifadelerin yumuşatılması için ICO yetkilileriyle bir dizi toplantı gerçekleştirdi. Tang'ın, kurumun görüşünü "daha dengeli" hale getirmek için metin üzerinde değişiklik talep ettiği öne sürülüyor. ICO sözcüsü, kurumun bağımsız çalıştığını ve hiçbir baskı altında kalmadığını savunurken, yayımlanan nihai raporda ilk taslakta yer alan bazı uyarıların çıkarıldığı belirtiliyor.
Konuyla ilgili belgeler, özgürlük bilgileri talebi üzerine açığa çıktı. NHS England ise, Tang'ın ICO ile yaptığı görüşmelerin "olağan istişare sürecinin parçası" olduğunu ve herhangi bir usulsüzlük bulunmadığını açıkladı. Ancak muhalefet partileri ve sivil toplum kuruluşları, bu açıklamayı yeterli bulmayarak bağımsız bir soruşturma başlatılması çağrısında bulundu.
Palantir'in Yükselişi ve Veri Egemenliği Tartışmaları
Palantir Technologies, CIA'nın girişimiyle kurulmuş bir veri analitiği şirketi olarak biliniyor. Şirket, ABD savunma ve istihbarat birimlerine yıllarca hizmet verdikten sonra son dönemde sağlık, göçmenlik ve kamu güvenliği alanlarında da sözleşmeler almaya başladı. İngiltere'de NHS ile yaptığı anlaşma, şirketin Avrupa'daki en büyük kamu projelerinden biri. Palantir'in CEO'su Alex Karp, şirketin veri gizliliğine önem verdiğini savunsa da, eleştirmenler şirketin veriye erişiminin denetlenmesinin zor olduğunu ve ticari çıkarlarının kamu yararıyla çatışabileceğini belirtiyor.
Federated Data Platform, İngiltere'de sağlık verilerinin yönetimi konusunda daha önce yaşanan skandalların ardından daha sıkı denetimlere tabi tutulmuştu. 2021'de NHS'in veri paylaşım planı, halkın tepkisi üzerine askıya alınmıştı. Şimdi ise Palantir anlaşmasıyla birlikte benzer endişeler yeniden gündemde. İngiltere'deki doktorlar, hemşireler ve hasta hakları savunucuları, sağlık verilerinin Amerikan şirketine emanet edilmesinin etik ve güvenlik riskleri taşıdığını vurguluyor.
Öte yandan, ICO'nun bağımsızlığı da sorgulanıyor. Kurumun, hükümetin stratejik öncelikleriyle uyumlu hareket ettiği yönünde eleştiriler var. ICO'nun son yıllarda büyük teknoloji şirketlerine karşı yeterince sert önlemler almadığı, hatta bazı durumlarda geri adım attığı iddia ediliyor. Bu olay, veri koruma otoritelerinin siyasi baskı altında kalıp kalmadığı tartışmasını derinleştiriyor.
Küresel Boyut: Veri Milliyetçiliği ve Dijital Egemenlik
NHS-Palantir anlaşması, sadece İngiltere'yi değil, tüm dünyayı ilgilendiren bir veri egemenliği sorununa işaret ediyor. Son yıllarda ülkeler, vatandaşlarının verilerini korumak için yeni yasalar çıkarıyor. Avrupa Birliği'nin Genel Veri Koruma Yönetmeliği (GDPR), bu alanda öncü bir düzenleme. Ancak kamu sağlık verileri gibi hassas bilgilerin özel şirketlere devri, GDPR'ın bile yetersiz kaldığı noktaları gösteriyor. ABD'de ise federal düzeyde kapsamlı bir veri koruma yasası bulunmuyor; bu da şirketlerin farklı ülkelerde farklı standartlara tabi olmasına yol açıyor.
Palantir gibi şirketlerin kamu ihalelerini alması, devletlerin teknoloji bağımsızlığı açısından da tartışma yaratıyor. Bir yanda verimlilik ve maliyet tasarrufu vaadi, diğer yanda ulusal güvenlik ve mahremiyet endişeleri var. İngiltere özelinde, Brexit sonrası dönemde AB'den ayrılan ülkenin kendi veri rejimini oluşturma çabaları, bu tür anlaşmalarla çelişebiliyor.
NHS yöneticisinin ICO'ya müdahalesi iddiası, kamu kurumlarının denetim mekanizmaları üzerindeki baskıyı gözler önüne seriyor. Eğer bu iddialar doğrulanırsa, İngiltere'de kamu yönetiminde şeffaflık ilkesinin zedelendiği ve bağımsız kurumların siyasi müdahaleye açık hale geldiği yönünde ciddi bir kriz yaşanabilir. Bu durum, diğer ülkelerdeki benzer veri paylaşım projeleri için de uyarıcı bir nitelik taşıyor.
Türkiye Açısından Değerlendirme
NHS ve Palantir arasındaki anlaşma ve ortaya çıkan lobi iddiaları, Türkiye'nin sağlık verilerinin korunması ve dijital egemenlik politikaları açısından ders niteliğinde. Türkiye'de de Sağlık Bakanlığı'nın e-Nabız gibi sistemlerle vatandaşların sağlık verilerini topladığı ve zaman zaman özel sektörle paylaştığı biliniyor. Bu haber, kamu verilerinin yabancı teknoloji şirketlerine devredilmesinin yaratacağı riskleri gösteriyor. Türkiye, kendi yerli veri altyapısını güçlendirmeli ve denetim mekanizmalarını bağımsız kılmalı. Aksi halde benzer şeffaflık krizleriyle karşılaşabilir. Ayrıca, NATO müttefiki İngiltere'nin yaşadığı bu süreç, ittifak içinde veri paylaşımı ve siber güvenlik konularında yeni tartışmalar başlatabilir.