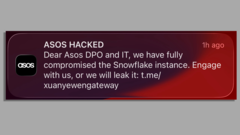
İngiliz çevrimiçi moda perakendecisi Asos, müşterilerine gönderilen ve 'Asos hacked' (Asos hacklendi) ifadesi içeren yetkisiz bir bildirime ilişkin açıklama yaptı. Şirket, kullanıcıların bu bildirimle etkileşime girmemesi gerektiğini belirterek, konuya dair ek bilgi sağlanacağını duyurdu. Olay, milyonlarca kullanıcıyı etkileyebilecek potansiyel bir veri ihlali endişesini gündeme getirdi.
Siber Saldırının Arka Planı ve Asos'un Açıklaması
Asos'tan yapılan açıklamada, kullanıcılara gönderilen 'Asos hacked' mesajının yetkisiz olduğu ve bu tür bildirimlerle etkileşime girilmemesi gerektiği vurgulandı. Şirket, olayın ardından güvenlik ekiplerinin harekete geçtiğini ve incelemelerin sürdüğünü, kamuoyuna daha fazla bilgi sağlanacağını belirtti. Açıklamada, kullanıcı hesaplarının güvenliği için şifre değişikliği gibi önlemler alınabileceği ancak kesin bir veri ihlali doğrulaması yapılmadığı ifade edildi.
Asos, daha önce de siber saldırı girişimleriyle karşılaşmış bir şirket. 2019 yılında müşteri verilerinin çalındığı bir ihlal yaşanmıştı. Bu tür olaylar, çevrimiçi perakende sektöründe veri güvenliğinin ne kadar kritik olduğunu gösteriyor. Uzmanlar, saldırganların genellikle kimlik avı (phishing) veya kötü amaçlı yazılım yoluyla kullanıcı bilgilerini ele geçirmeye çalıştığını belirtiyor.
Kullanıcılar Kendini Nasıl Koruyabilir?
Siber güvenlik uzmanları, böyle bir durumda kullanıcıların şu adımları atmasını öneriyor: Öncelikle, Asos hesabınızda kullandığınız şifreyi hemen değiştirin ve mümkünse iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. Eğer aynı şifreyi başka platformlarda da kullanıyorsanız, onları da güncelleyin. Asos'tan gelen e-postaların gerçekliğini kontrol edin; şüpheli bağlantılara tıklamayın. Banka ve kredi kartı hareketlerinizi düzenli olarak takip edin, olağandışı işlemleri derhal bildirin. Ayrıca, Asos'un resmi kanallarından yapılacak açıklamaları bekleyin ve panik yapmayın.
Uzmanlar, siber saldırıların ardından dolandırıcılık girişimlerinin artabileceğine dikkat çekiyor. Saldırganlar, kullanıcıları kandırarak kişisel bilgilerini ele geçirmeye çalışabilir. Bu nedenle, Asos adına gönderilen ancak şüpheli görünen e-postalara itibar etmeyin. Şirketin resmi web sitesi ve sosyal medya hesaplarından doğrulama yapın.
Bölgesel ve Küresel Boyut
Asos, Birleşik Krallık merkezli olmakla birlikte dünya çapında milyonlarca müşteriye hizmet veriyor. Bu tür bir saldırı, yalnızca Asos'u değil, tüm çevrimiçi perakende sektörünü etkileyebilecek bir güvenlik zafiyetine işaret ediyor. Son yıllarda artan siber saldırılar, şirketlerin veri güvenliği yatırımlarını artırmasını zorunlu kılıyor. Türkiye'de de benzer şekilde, e-ticaret platformları siber tehditlerle karşı karşıya. Kullanıcıların bilinçlenmesi ve şirketlerin proaktif önlemler alması büyük önem taşıyor.
Türkiye Açısından Değerlendirme
Asos'a yönelik siber saldırı, doğrudan Türkiye'yi hedef almasa da küresel e-ticaret güvenliği açısından önemli bir uyarı niteliğinde. Türkiye'de milyonlarca kişi uluslararası çevrimiçi platformlardan alışveriş yapıyor. Bu tür olaylar, Türk kullanıcıların da kişisel verilerinin risk altında olabileceğini gösteriyor. Türkiye'de Kişisel Verileri Koruma Kurumu (KVKK) tarafından yürütülen denetimler ve şirketlerin siber güvenlik yatırımları kritik hale geliyor. Ayrıca, Türk e-ticaret siteleri de benzer saldırılara karşı savunmasız olabilir; bu nedenle kullanıcıların şifre hijyeni ve iki faktörlü kimlik doğrulama gibi önlemleri alması gerekiyor.