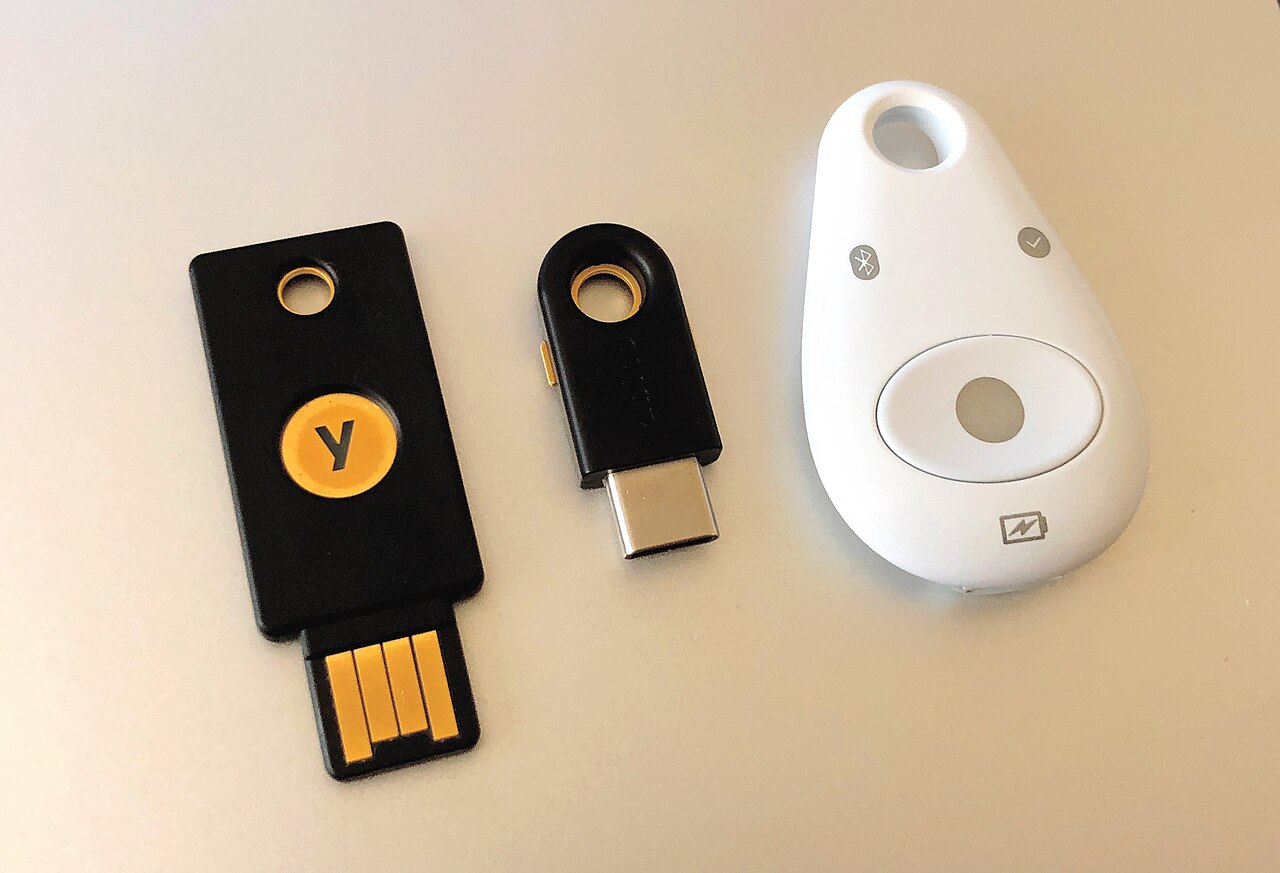
ABD Senatosu'nda yapılan bir inceleme, yüzlerce federal web sitesinin casuslara ve siber saldırılara karşı kritik bir savunma yönteminden yoksun olduğunu ortaya koydu. Senatör Ron Wyden tarafından kamuoyuna açıklanan bulgulara göre, bu siteler arasında FBI'a ipucu bildirimi yapılan platformlar, istihbarat teşkilatlarına iş başvuruları ve Gaziler Kriz Hattı gibi hassas hizmetler sunan sayfalar da yer alıyor. Söz konusu eksiklik, çok faktörlü kimlik doğrulama (MFA) olarak bilinen ve kullanıcıların hesaplarına giriş yaparken ek bir doğrulama adımı gerektiren güvenlik önleminin bu sitelerde uygulanmamasından kaynaklanıyor.
Güvenlik Açığının Arka Planı
Senatör Wyden'in ofisi tarafından yapılan derinlemesine bir araştırma, federal kurumların web altyapısında ciddi bir güvenlik açığını gün yüzüne çıkardı. İnceleme, binlerce federal web sitesini kapsıyor ve bunların önemli bir kısmında MFA'nın etkin olmadığını gösteriyor. MFA, parola tabanlı saldırılara karşı en temel savunma katmanlarından biri olarak kabul ediliyor; özellikle devlet kurumlarının hassas bilgileri ve vatandaş verilerini koruması açısından hayati önem taşıyor.
Eksikliğin tespit edildiği siteler arasında FBI'ın ihbar ve ipucu toplama platformları, istihbarat camiasına yönelik iş başvuru sistemleri ve gazilere yönelik kriz destek hattı gibi kritik hizmetler bulunuyor. Bu tür platformlar, hem ulusal güvenlik hem de bireylerin mahremiyeti açısından son derece hassas veriler barındırıyor. MFA'nın bulunmaması, kötü niyetli aktörlerin bu sistemlere sızma ve veri çalma riskini artırıyor.
Uzmanlar, federal hükümetin siber güvenlik standartlarında uzun süredir MFA'yı zorunlu kılma çabalarına rağmen, uygulamada ciddi boşluklar olduğunu belirtiyor. Özellikle eski sistemlerin ve farklı kurumlar arasındaki koordinasyon eksikliğinin bu açığı derinleştirdiği ifade ediliyor. Senatör Wyden, konuyla ilgili olarak federal kurumlara yönelik bir mektup göndererek acil önlem alınması çağrısında bulundu.
Bölgesel ve Küresel Boyut
ABD'deki bu güvenlik açığı, yalnızca ülke içinde değil, küresel siber güvenlik ekosistemi açısından da endişe verici. Federal web siteleri, yabancı istihbarat servislerinin hedefi olabilecek hassas bilgiler içeriyor. Özellikle istihbarat başvuru sistemlerindeki zafiyet, düşman devletlerin bu platformlara sızarak bilgi toplamasına veya manipülasyon yapmasına olanak tanıyabilir. Benzer şekilde, FBI ipucu sitelerindeki açık, suç örgütleri veya terör gruplarının federal soruşturmalarla ilgili bilgilere erişmesine yol açabilir.
Diğer ülkeler de benzer risklerle karşı karşıya. Kamu hizmetlerinin dijitalleşmesi arttıkça, devlet sitelerinin güvenliği ulusal güvenliğin ayrılmaz bir parçası haline geliyor. ABD'deki bu eksiklik, müttefik ülkeler için de bir uyarı niteliği taşıyor; zira birçok ülke kendi kamu sistemlerinde benzer açıkları barındırabilir. NATO ve diğer uluslararası kuruluşlar, siber savunma konusunda iş birliğini artırma çağrısı yapıyor.
Uzmanlar, MFA'nın yaygınlaştırılmasının yanı sıra, kamu kurumlarında siber güvenlik farkındalığının artırılması ve düzenli denetimlerin yapılması gerektiğini vurguluyor. Aksi halde, benzer açıkların daha büyük çaplı veri ihlallerine ve ulusal güvenlik krizlerine yol açabileceği belirtiliyor.
Türkiye Açısından Değerlendirme
ABD'deki federal sitelerde tespit edilen MFA eksikliği, Türkiye'nin siber güvenlik politikaları için de ders niteliğinde. Türkiye, son yıllarda kamu kurumlarının dijital altyapısını güçlendirmeye yönelik adımlar atsa da, özellikle kritik hizmet sunan platformlarda çok faktörlü kimlik doğrulama gibi temel önlemlerin yaygınlaştırılması gerekiyor. Olay, müttefikler arası istihbarat paylaşımı ve ortak siber savunma mekanizmalarının önemini de gösteriyor. NATO üyesi iki ülke olarak ABD ve Türkiye, siber tehditlere karşı iş birliğini derinleştirmeli. Ayrıca, Türkiye'nin kendi kamu sitelerinde benzer açıkların bulunup bulunmadığının bağımsız denetimlerle kontrol edilmesi, olası riskleri azaltacaktır.