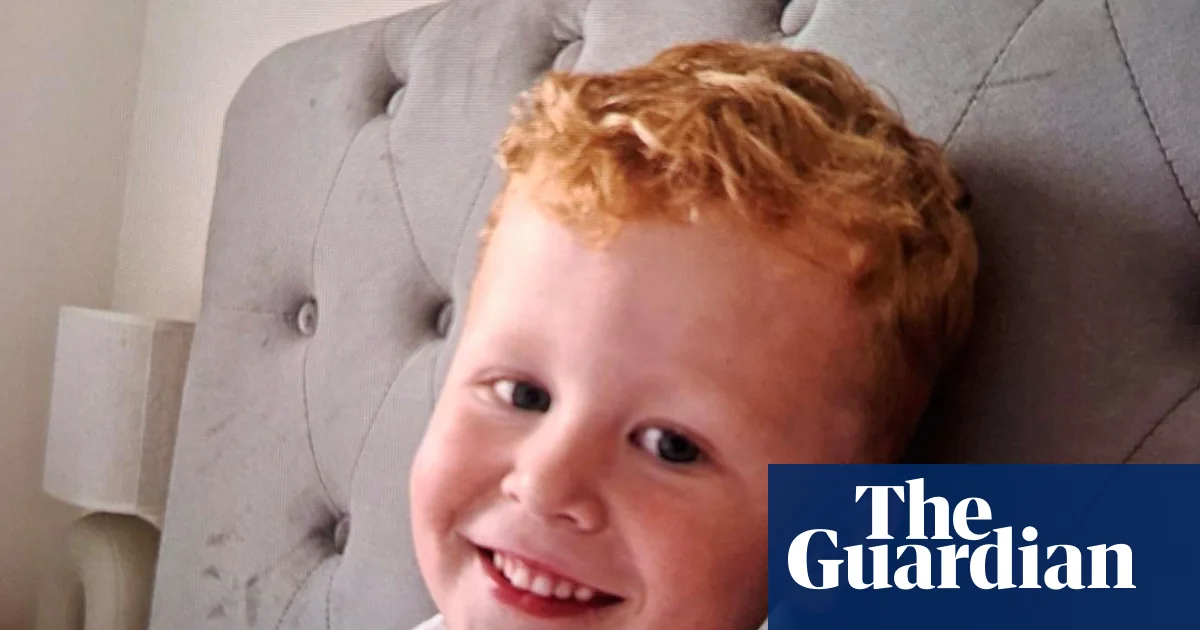
İngiltere'nin Suffolk bölgesinde kaybolduktan sonra bir gölette ölü bulunan 3 yaşındaki Noah Woods'un tıbbi kayıtlarına yetkisiz kişilerin eriştiği ortaya çıktı. Olayla ilgili bir NHS (Ulusal Sağlık Servisi) vakfı özür dileyerek, 10 personelin soruşturma kapsamında askıya alındığını açıkladı. Yetkililer, Noah'ın kaybolma sürecinde ve sonrasında hastane kayıtlarına izinsiz erişimlerin tespit edildiğini belirtti.
Olayın Arka Planı ve Soruşturma Süreci
Noah Woods, geçtiğimiz günlerde Suffolk'ta kaybolmuş ve geniş çaplı arama çalışmalarının ardından bir gölette cansız bedeni bulunmuştu. Bu trajik olayın ardından, Noah'ın tedavi gördüğü sağlık kuruluşunda görevli bazı personelin, çocuğun tıbbi kayıtlarına yetkisiz bir şekilde eriştiği belirlendi. NHS vakfı tarafından yapılan yazılı açıklamada, "Noah Woods'un ailesine yaşatılan bu acı olayda, bir kez daha üzüntü duyduğumuzu belirtiriz. Kayıtlara izinsiz erişim tespit edilmiş olup, konuyla ilgili derhal soruşturma başlatılmıştır." ifadelerine yer verildi. Vakıf, 10 personelin soruşturma süresince görevden uzaklaştırıldığını, olayın İngiltere Sağlık Bakanlığı ve Bilgi Komiserliği Ofisi'ne (ICO) bildirildiğini duyurdu.
İngiltere'de hasta mahremiyeti, 2018 tarihli Veri Koruma Yasası (DPA) ve Genel Veri Koruma Yönetmeliği (GDPR) ile sıkı bir şekilde korunuyor. Yetkisiz erişim, ciddi disiplin cezalarından işten çıkarmaya kadar varan yaptırımlarla sonuçlanabiliyor. NHS çalışanlarının, yalnızca doğrudan bakım verdikleri hastaların kayıtlarına erişme hakkı bulunuyor. Bu tür ihlaller, sağlık sistemine duyulan güveni sarsması nedeniyle kamuoyunda geniş yankı uyandırıyor.
Noah Woods'un ölümüyle ilgili adli soruşturma devam ederken, veri ihlali iddiaları ayrı bir kovuşturma konusu haline geldi. Aile avukatları, yaşanan bu ikinci travmanın kabul edilemez olduğunu belirterek, sorumluların en ağır şekilde cezalandırılmasını talep etti. Suffolk Polisi, ölüm olayıyla ilgili soruşturmanın sürdüğünü, veri ihlalinin ise ayrı bir soruşturma olduğunu açıkladı.
Bölgesel ve Küresel Boyut
Bu olay, yalnızca Birleşik Krallık'ta değil, dünya genelinde sağlık verilerinin korunması konusundaki endişeleri artırdı. Dijital sağlık kayıtlarının yaygınlaşmasıyla birlikte, hasta mahremiyeti ihlalleri sıkça gündeme geliyor. NHS, geçmişte de benzer veri ihlalleriyle karşılaşmış ve milyonlarca sterlinlik para cezalarına çarptırılmıştı. Örneğin, 2017'de WannaCry fidye yazılımı saldırısı, NHS sistemlerini felç etmiş ve binlerce randevunun iptal edilmesine yol açmıştı. Bu tür olaylar, sağlık altyapılarının siber güvenlik ve iç tehditlere karşı ne kadar kırılgan olduğunu gözler önüne seriyor.
Uzmanlar, yetkisiz erişimlerin genellikle merak, kişisel çıkar veya kötü niyetten kaynaklandığını, ancak kurumsal ihmallerin de büyük rol oynadığını vurguluyor. NHS gibi büyük kurumlarda, personelin veri erişim yetkilerinin düzenli olarak gözden geçirilmesi ve ihlallerin caydırıcı yaptırımlarla cezalandırılması gerekiyor. Bu olay, Birleşik Krallık'ta sağlık verilerinin güvenliği konusunda yeni düzenlemeleri tetikleyebilir. Ayrıca, Brexit sonrası dönemde İngiltere'nin GDPR'dan ayrı bir veri koruma rejimi oluşturma çabaları göz önüne alındığında, bu tür ihlaller yeni yasal düzenlemelerin aciliyetini artırıyor.
Küresel ölçekte, sağlık verilerinin korunması uluslararası bir sorun haline gelmiş durumda. Dünya Sağlık Örgütü (WHO) ve diğer kuruluşlar, hasta verilerinin gizliliğinin korunması için ülkelere çağrıda bulunuyor. Ancak, her ülkenin veri koruma mevzuatı ve uygulamaları farklılık gösteriyor. Özellikle gelişmekte olan ülkelerde, sağlık verilerinin korunmasına yönelik altyapı ve denetim eksiklikleri dikkat çekiyor. Bu tür olaylar, uluslararası işbirliğinin ve standartların önemini bir kez daha ortaya koyuyor.
Türkiye Açısından Değerlendirme
Noah Woods vakası, doğrudan Türkiye'yi ilgilendirmese de, sağlık verilerinin korunması ve hasta mahremiyeti konusunda Türkiye için önemli dersler içeriyor. Türkiye'de Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında sağlık verileri özel nitelikli kişisel veri olarak tanımlanıyor ve sıkı koruma altında. Ancak, son yıllarda Türkiye'de de hastane veri ihlalleri ve yetkisiz erişim iddiaları zaman zaman gündeme geliyor. Bu olay, Türkiye'nin sağlık bilgi sistemlerinde denetim mekanizmalarını güçlendirmesi, personel eğitimini artırması ve KVKK yaptırımlarını etkin uygulaması gerektiğini gösteriyor. Ayrıca, Birleşik Krallık'taki gelişmeler, Türkiye'nin Avrupa Birliği ile veri koruma müzakerelerinde ve uluslararası sağlık işbirliklerinde dikkate alması gereken bir örnek teşkil ediyor.