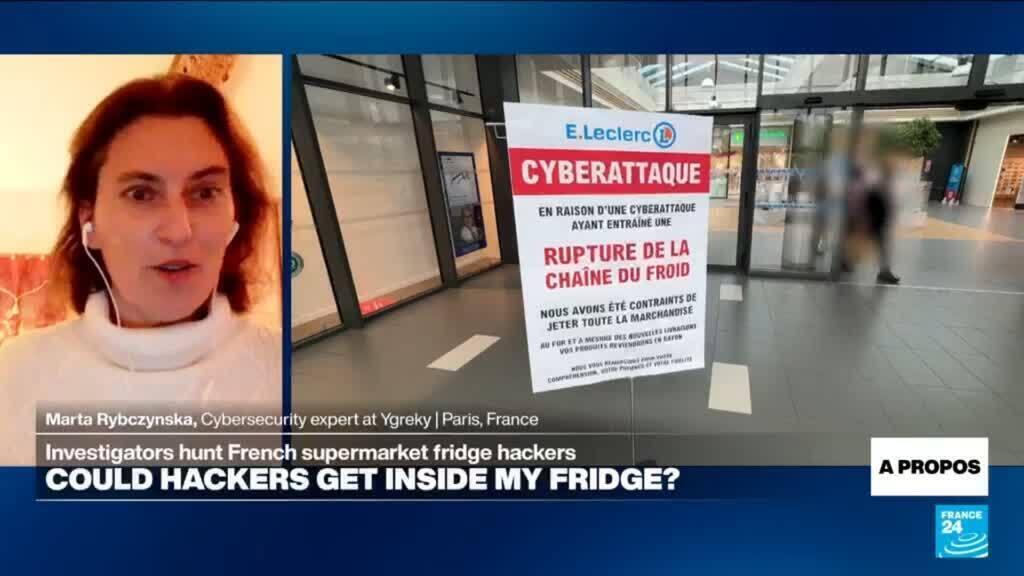
Fransa'da yüzlerce süpermarketin soğutma ünitelerini ele geçiren hackers, bağlantılı sistemlerin ne kadar savunmasız olabileceğini bir kez daha ortaya koydu. Saldırıyı henüz üstlenen olmadı. Fransız yetkililer salı günü saldırganların izini sürerken, uzmanlar olayın arkasında yatan temel siber güvenlik zafiyetlerine dikkat çekiyor. FRANCE 24'ten Sharon Gaffney'in konuştuğu siber güvenlik uzmanı Marta Rybczynska, saldırıların karmaşık tekniklerden çok, temel güvenlik önlemlerinin ihmal edilmesinden kaynaklandığını belirtiyor.
Saldırının arka planı: Soğutma sistemleri nasıl hedef oldu?
Fransa genelinde yüzlerce süpermarketin soğutma ünitelerinin siber saldırıyla kontrol altına alınması, perakende sektöründe dijitalleşmenin getirdiği riskleri gözler önüne serdi. Saldırı, gıda güvenliğini doğrudan tehdit eden bir boyuta ulaşmasa da, market raflarındaki ürünlerin bozulma riski ve operasyonel aksaklıklar nedeniyle ciddi maddi kayıplara yol açtı. Olayın ardından Fransız makamları, saldırının kim veya kimler tarafından gerçekleştirildiğini tespit etmek için soruşturma başlattı. Şu ana kadar herhangi bir grup saldırıyı üstlenmedi; bu da saldırının siyasi motivasyondan çok finansal veya sabotaj amaçlı olabileceği ihtimalini güçlendiriyor.
Uzmanlara göre, marketlerin soğutma sistemleri genellikle internet üzerinden uzaktan izleme ve kontrol imkânı sağlayan akıllı cihazlarla donatılıyor. Ancak bu cihazların birçoğu varsayılan şifrelerle veya güncellenmemiş yazılımlarla çalışıyor. Saldırganların bu zafiyetleri kullanarak sistemlere sızdığı ve soğutma ayarlarını değiştirdiği düşünülüyor. Marta Rybczynska, "Bu tür saldırılar genellikle gelişmiş bir hacker grubunun işi değil; temel siber hijyen kurallarına uyulmamasından kaynaklanıyor" diyor. Rybczynska, işletmelerin varsayılan şifreleri değiştirmemesi, yazılım güncellemelerini ihmal etmesi ve ağ segmentasyonu yapmaması gibi basit hataların kapıyı araladığını vurguluyor.
Fransa'da son yıllarda kritik altyapılara yönelik siber saldırılarda artış yaşanıyor. Geçtiğimiz yıl hastaneleri hedef alan fidye yazılımı saldırıları ve enerji şirketlerine yönelik girişimler, ülkenin siber güvenlik stratejisini yeniden gözden geçirmesine neden olmuştu. Ancak perakende gibi daha az korunan sektörler, saldırganlar için hâlâ kolay lokma olmaya devam ediyor. Uzmanlar, bu olayın sadece Fransa'da değil, benzer altyapıya sahip tüm ülkelerde alarm zillerinin çalması gerektiğini belirtiyor.
Küresel boyut: Bağlantılı sistemlerin güvenlik açığı
Bu saldırı, Nesnelerin İnterneti (IoT) çağında bağlantılı cihazların ne kadar geniş bir saldırı yüzeyi oluşturduğunu bir kez daha kanıtladı. Market soğutucuları, akıllı ev aletleri, endüstriyel kontrol sistemleri derken milyarlarca cihaz internet üzerinden erişilebilir durumda. Birçoğu yeterli güvenlik önlemleriyle donatılmadığı için siber suçlular için cazip hedefler haline geliyor. Avrupa Birliği, siber dayanıklılık yasası (Cyber Resilience Act) ile bu tür cihazlar için katı güvenlik standartları getirmeyi planlıyor ancak uygulama henüz başlamadı.
Uzmanlar, saldırıların genellikle finansal kazanç amacıyla yapıldığını, ancak sabotaj veya hizmet engelleme (DDoS) gibi farklı motivasyonların da olabileceğini belirtiyor. Özellikle soğutma sistemleri gibi kritik altyapıların hedef alınması, gıda güvenliği zincirinde ciddi kesintilere yol açabilir. Bu olay, işletmelerin yalnızca BT sistemlerini değil, operasyonel teknoloji (OT) altyapılarını da siber saldırılara karşı koruması gerektiğini gösteriyor.
Fransa'daki saldırının ardından, perakende devlerinin ve tedarik zinciri yöneticilerinin acil eylem planlarını gözden geçirmesi bekleniyor. Uzmanlar, benzer saldırıların diğer Avrupa ülkelerinde de yaşanabileceği uyarısında bulunuyor. Özellikle merkezi yönetim sistemleri kullanan büyük market zincirleri, tek bir zafiyetin tüm ağı etkileyebileceği riskini taşıyor.
Türkiye Açısından Değerlendirme
Türkiye'de de süpermarket zincirleri ve gıda perakende sektörü hızla dijitalleşiyor; akıllı soğutma sistemleri ve uzaktan izleme çözümleri yaygınlaşıyor. Fransa'daki saldırı, Türkiye'deki işletmeler için de önemli bir uyarı niteliğinde. Özellikle yerli market zincirlerinin ve tedarikçilerin, IoT cihazlarında varsayılan şifre kullanımı, güncelleme eksikliği gibi temel güvenlik açıklarını bir an önce kapatması gerekiyor. Ayrıca, kritik altyapıları hedef alan siber saldırılara karşı ulusal siber güvenlik stratejisinin bir parçası olarak perakende ve gıda sektörlerine yönelik farkındalık artırıcı çalışmalar yapılmalı. Türkiye'nin AB ile ticari ilişkileri göz önüne alındığında, AB'nin siber dayanıklılık düzenlemelerine uyum, ihracatçılar için de rekabet avantajı sağlayacaktır.