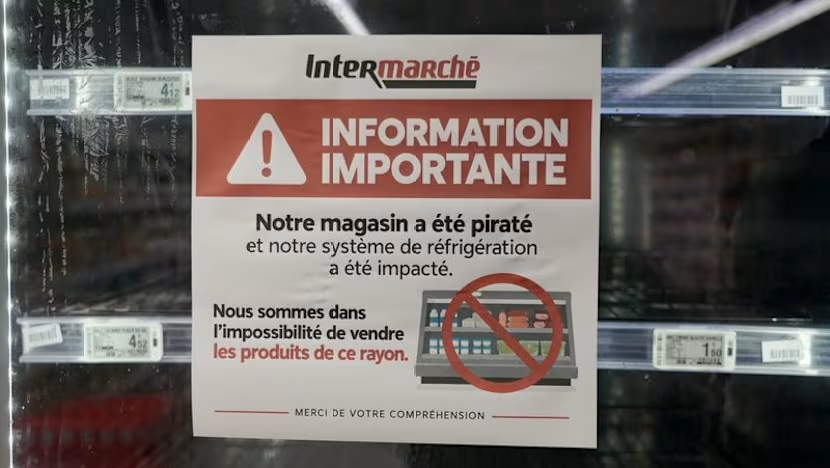
Fransa'nın siber güvenlik ajansı ANSSI, Copeland ve Dixell marka soğutma sistemlerinin de siber saldırıya uğradığını duyurdu. Saldırılar, özellikle endüstriyel soğutma ve iklimlendirme sistemlerinde yaygın olarak kullanılan bu markaların cihazlarını hedef alıyor. ANSSI, geçtiğimiz hafta Emerson Electric'in sahip olduğu Copeland ve Dixell markalarına ait soğutma sistemlerinde güvenlik açıkları tespit edildiğini ve bu açıkların aktif olarak sömürüldüğünü bildirdi. Söz konusu sistemler, gıda depolama, süpermarketler ve endüstriyel tesislerde kritik altyapı bileşeni olarak görev yapıyor.
Saldırıların Arka Planı ve Etkileri
ANSSI'nin raporuna göre, saldırganlar özellikle uzaktan erişim özelliği bulunan ve varsayılan şifrelerle korunan cihazları hedef alıyor. Bu cihazların yönetim arayüzlerine yetkisiz erişim sağlanarak, sistemlerin kontrolü ele geçirilebiliyor veya hizmet dışı bırakılabiliyor. Fransa'da bazı süpermarket zincirlerinin soğutma sistemlerinde kısa süreli kesintiler yaşandığı, ancak henüz büyük çaplı bir kesinti veya veri ihlali rapor edilmediği belirtiliyor. ANSSI, etkilenen cihazların yamalanması ve varsayılan kimlik bilgilerinin değiştirilmesi çağrısında bulundu.
Emerson Electric, konuyla ilgili yaptığı açıklamada, güvenlik açığını doğruladığını ve müşterilerine yönelik yamaları yayınladığını duyurdu. Şirket, Copeland ve Dixell markaları altında satılan bazı ürünlerin etkilendiğini, ancak hangi sürümlerin savunmasız olduğuna dair detaylı bir liste yayınlamadı. Uzmanlar, bu tür endüstriyel kontrol sistemlerinin (ICS) siber saldırılara karşı genellikle yeterince korunmadığını, çünkü bu cihazların çoğunun eski firmware ile çalıştığını ve ağa bağlı olduğunu vurguluyor.
Bölgesel ve Küresel Boyut
Bu saldırı, son dönemde artan endüstriyel siber saldırıların bir parçası olarak görülüyor. Özellikle enerji, su ve gıda sektörlerindeki kontrol sistemleri, siber suçlular ve devlet destekli aktörler için cazip hedefler haline geldi. Fransa'nın yanı sıra Almanya, İngiltere ve ABD'de de benzer saldırılar rapor edilmişti. Avrupa Birliği, kritik altyapıların siber güvenliğini güçlendirmek için yeni düzenlemeler üzerinde çalışıyor. Ancak uzmanlar, tedarik zinciri boyunca yayılan bu tür güvenlik açıklarının kapsamlı bir şekilde kapatılmasının zaman alacağını belirtiyor.
Copeland ve Dixell, dünya genelinde milyonlarca soğutma ünitesinde kullanılıyor. Bu sistemlerin hacklenmesi, gıda güvenliği ve tedarik zinciri açısından ciddi riskler oluşturabilir. Örneğin, bir süpermarket zincirinin soğutma sistemlerinin devre dışı bırakılması, gıda bozulmalarına ve ekonomik kayıplara yol açabilir. Ayrıca, bu tür saldırılar, siber suçluların fidye yazılımı kampanyaları için bir zemin hazırlayabilir. Fransa'nın siber güvenlik ajansı ANSSI, saldırıların arkasında kimin olduğuna dair henüz bir açıklama yapmadı, ancak soruşturmanın sürdüğünü belirtti.
Türkiye Açısından Değerlendirme
Türkiye'de de Copeland ve Dixell marka soğutma sistemleri, özellikle gıda perakende ve lojistik sektöründe yaygın olarak kullanılıyor. Bu tür sistemlerin siber saldırılara karşı savunmasız olması, Türkiye'nin kritik altyapısı ve gıda güvenliği için potansiyel bir tehdit oluşturuyor. Türkiye, son yıllarda siber güvenlik alanında adımlar atmış olsa da, endüstriyel kontrol sistemlerinin güvenliği konusunda denetim ve farkındalık hala yetersiz. Olay, Türkiye'nin de bu tür tedarik zinciri kaynaklı siber risklere karşı ulusal bir strateji geliştirmesi gerektiğini gösteriyor. Ayrıca, Avrupa'daki gelişmeler, Türkiye'nin AB ile siber güvenlik işbirliğini artırması için bir fırsat olabilir.